Ready-to-use Server
OpenLDAP
Open Source Directory Services
- Debian-basiert
- Automatische Sicherheitsupdates
- Frei und quelloffen
OpenLDAP Screenshots
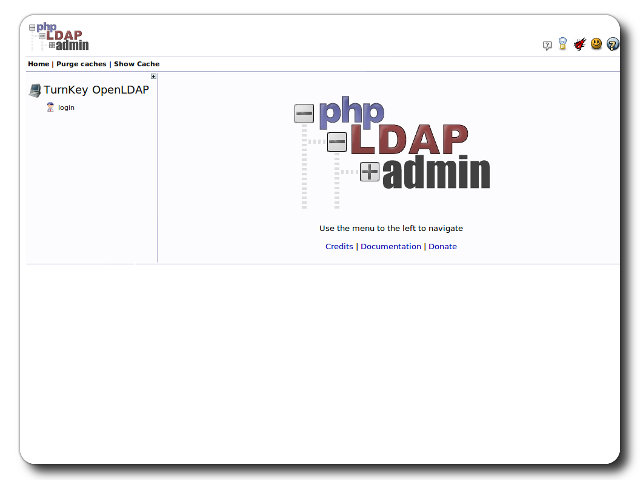
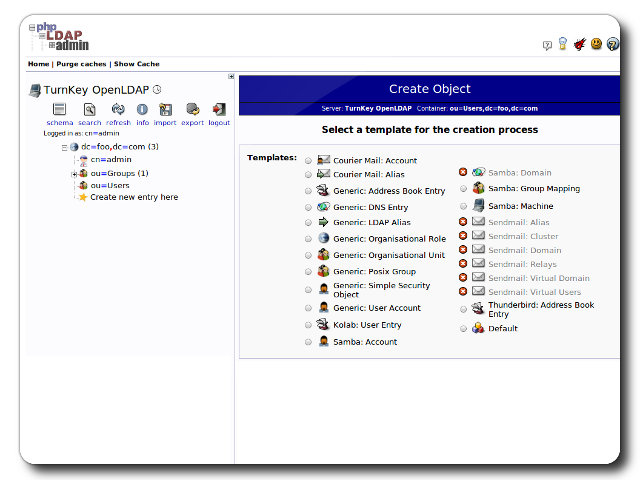

OpenLDAP ist eine Open-Source-Implementierung des Lightweight Directory Access Protocol (LDAP), das vom OpenLDAP-Projekt entwickelt wurde, eine gemeinsame Anstrengung zur Entwicklung eines robusten, Kommerzielle, voll ausgestattete und Open-Source-LDAP-Suite von Anwendungen und Entwicklungstools.
Dieses Appliance enthält alle Standardfunktionen in TurnKey Core, und darüber hinaus:
OpenLDAP-Konfigurationen:
OpenLDAP und seine Client-Dienstprogramme wurden über das Paketverwaltungssystem von Debian installiert und gewartet.
LDAP-Domänen- und Administratorkennwort beim ersten Booten konfiguriert.
TLS-Unterstützung für LDAPS out of the box. Das generierte CA-Zertifikat ist verfügbar unter /etc/ldap/tls/ca_cert.pem und Zertifikate können mit regeneriert werden turnkey-regen-ldap-certs.
Organisationseinheiten für Benutzer und Gruppen plus Standard Nutzer POSIX-Gruppe.
phpLDAPadmin wurde von Debian installiert und über TLS für die webbasierte LDAP-Administration bereitgestellt.
Webmin LDAP Server-Modul.
Siehe: OpenLDAP-Dokumente für weitere Einzelheiten.
Anmeldeinformationen (Passwörter beim ersten Booten gesetzt)
Webmin, SSH: Benutzername Wurzel
OpenLDAP und phpLDAPadmin: Administrator DN cn = admin, dc = Beispiel, dc = com für die Default Domain Beispiel:com
Aus dem Browser ausführen
V 19.0
V 18.1
Nutzungsdetails & Logging in für die Administration
- OpenLDAP: Standarddomain Beispiel:com
Keine Standardpasswörter: Aus Sicherheitsgründen gibt es keine Standardpasswörter. Alle Passwörter sind auf Systeminitialisierung Zeit.
SSL Browser Warnung ignorieren: Browser mögen keine selbstsignierten SSL-Zertifikate, aber dies ist die einzige Art, die automatisch generiert werden kann. Confconsole Erweitertes MenüSie können frei generieren Lassen Sie uns SSL / TLS-Zertifikate einschließen.
Web-Web - Richten Sie Ihren Browser auf entweder:
- http://12.34.56.789/ - nicht verschlüsselt, also keine Browserwarnung
- https://12.34.56.789/ - verschlüsselt mit selbstsigniertem SSL-Zertifikat
Hinweis: einige Appliances Auto Direct http zu https.
Benutzername für die Datenbankverwaltung:
- Adminer; Login als MySQL-Benutzername Adminer:
https://12.34.56.789:12322/ - Adminer Datenbankverwaltung Web-App
- MySQL Kommandozeilentool; Login als Wurzel (kein Passwort erforderlich):
$ mysql --user root
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql>
Benutzername für OS System Administration:
Login als Wurzel außer am AWS Marktplatz die den Benutzernamen verwendet Admin.
- Richten Sie Ihren Browser auf:
- https://12.34.56.789:12321/ System Control Panel
- https://12.34.56.789:12320/ Webbasiertes Kommandozeilenterminal
- Login mit SSH Client:
ssh root@12.34.56.789
Sonderfall für AWS-Marktplatz:
ssh admin@12.34.56.789
* Ersetzen Sie 12.34.56.789 durch eine gültige IP oder einen gültigen Hostnamen.
Dokumentation
Informationen zu OpenLDAP und dem TurnKey Linux OpenLDAP Appliance.
MemberOf config für OpenLDAP
Diese Ressourcen wurden getestet und bestätigt, dass sie an v14.2 arbeiten TurnKey OpenLDAP ApplianceHoffentlich bleibt es auch für v15.x/v16.x relevant.
OpenLDAP offizielle Dokumente:
Reverse Group Membership Maintenance
Maarten De Paepe Blog:
So aktivieren Sie MemberOf mit OpenLDAP
OpenLDAP-Integration mit anderen Appliances
[undatiert - unsicher, wenn noch relevant?!]
Hinweis: Einstellungen in rot muss entsprechend Ihrem Setup geändert werden.
- OpenLDAP
- Melden Sie sich bei phpLDAPadmin als administrativer Benutzer an
- Erstellen eines neuen Benutzerkontos (PosixAccount) in Benutzer OU
- Hinzufügen von Mail-Attribut zu neuem Konto
- Rotmin
- Melden Sie sich bei Redmine als administrativer Benutzer an
- Klicken Sie auf Administration -> LDAP-Authentifizierung
- Klicken Sie auf neuen Authentifizierungsmodus
- Name: TurnKey OpenLDAP
- Gastgeber: ldap.turnkeylinux.org
- Hafen: 389 (LDAPS nicht geprüft) || 636 (LDAPS geprüft)
- Base DN: ou = Benutzer,dc=turnkeylinux,dc=org
- Auf der Fly User Creation: (überprüft)
- Login: UID
- Vorname: Name des Namens
- Nachname: sn
- E-Mail: Postsendung
- Click Save
- Klicktest
- Logout
- Melden Sie sich als Benutzer an, der in OpenLDAP erstellt wurde
- Lächeln...