Servidor listo para usar
OpenLDAP
Servicios de Directorio de Fuentes Abiertas
- Basado en Debian
- Actualizaciones de seguridad automáticas
- Libre y de código abierto
Capturas de pantalla OpenLDAP
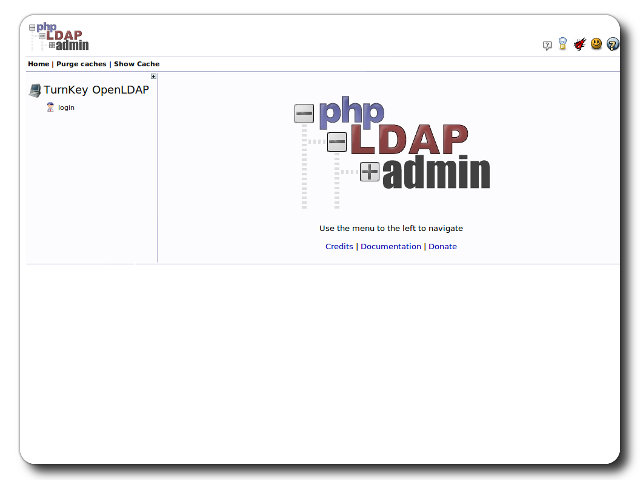

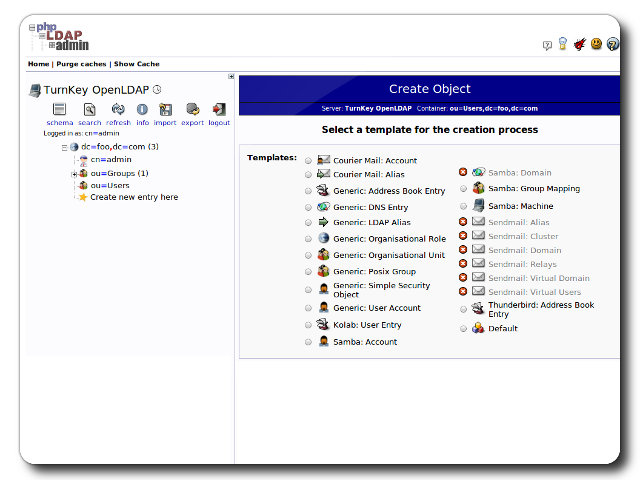
OpenLDAP es una aplicación de código abierto del Protocolo de acceso al directorio ligero (LDAP) desarrollado por el Proyecto OpenLDAP, un esfuerzo de colaboración para desarrollar un sólido, categoría comercial, completamente ofrecida y código abierto LDAP suite de aplicaciones y herramientas de desarrollo.
Este appliance incluye todas las características estándar en TurnKey Core, y encima de eso:
Configuraciones OpenLDAP:
OpenLDAP y sus servicios de clientes instalados y mantenidos a través del sistema de gestión de paquetes de Debian.
LDAP de dominio y contraseña de administrador configurada en la primera bota.
Soporte TLS para LDAPS fuera de la caja. El certificado de CA generado está disponible en /etc/ldap/tls/ca_cert.pem y certificados pueden ser regenerados con Certificaciones de ADN turnkey-regen-ldap.
Unidades de organización de usuarios y grupos más un defecto usuarios Grupo POSIX.
phpLDAPadmin instalado de Debian y servido más de TLS para la administración LDAP basada en la web.
Módulo servidor Webmin LDAP.
Ver el OpenLDAP docs para más detalles.
Credenciales (palabras puestas en la primera bota)
Webmin, SSH: nombre de usuario root
OpenLDAP y phpLDAPadmin: administrador DN cn=admin,dc=example,dc=com para el dominio predeterminado ejemplo.com
Correr desde el navegador
V 19.0
V 18.1
GitHub
Detalles de uso " Iniciar sesión en Administración
- OpenLDAP: dominio predeterminado ejemplo.com
No contraseñas predeterminadas: Por razones de seguridad no hay contraseñas predeterminadas. Todas las contraseñas se establecen en inicialización del sistema tiempo.
Ignora la advertencia del navegador SSL: los navegadores no les gustan los certificados SSL auto-firmados, pero este es el único tipo que se puede generar automáticamente. Si usted tiene un dominio configurado, entonces vía Confconsole Menú avanzado, usted puede generar gratis Vamos a encipt SSL/TLS certificados.
Web - apuntar su navegador en cualquiera de los dos:
- http://12.34.56.789/ - no cifrado así que no hay advertencia del navegador
- https://12.34.56.789/ - encriptado con certificado SSL auto-firmado
Nota: algunos appliances autodirecto http a https.
Nombre de usuario para la administración de bases de datos:
- Adminer; login como usuario MySQL adminer:
https://12.34.56.789:12322/ - Aplicación de la web de gestión de bases de datos de administradores
- MySQL línea de comando herramienta; inicie sesión como root (no se requiere contraseña):
$ mysql --user root
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql>
Nombre de usuario para la administración del sistema operativo:
Iniciar sesión root excepto en Mercado AWS que utiliza el nombre de usuario admin.
- Indica tu navegador para:
- https://12.34.56.789:12321/ - Panel de control de sistemas
- https://12.34.56.789:12320/ - Terminal de línea de comandos basado en la web
- Iniciar sesión con SSH cliente:
ssh root@12.34.56.789
Caso especial para el mercado AWS:
ssh admin@12.34.56.789
* Reemplazar 12.34.56.789 con un IP válido o nombre de host.
Documentación
Información relacionada con OpenLDAP y el TurnKey Linux OpenLDAP appliance.
MemberOf config for OpenLDAP
Estos recursos se han probado y confirmado trabajando en v14.2 TurnKey OpenLDAP applianceEspero que siga siendo relevante para v15.x/v16.x también.
OpenLDAP official docs:
Mantenimiento de la membresía del Grupo Inverso
Maarten De Paepe blog:
Cómo habilitar a MemberOf utilizando OpenLDAP
Integración OpenLDAP con otros appliances
[undado - ¿sin seguro si sigue siendo relevante?]
Nota: configuración rojo debe cambiarse de acuerdo a su configuración.
- OpenLDAP
- Inicie sesión en phpLDAPadmin como usuario administrativo
- Crear nueva cuenta de usuario (PosixAccount) en Usuarios OU
- Agregar el atributo de correo a la nueva cuenta
- Redmine
- Inicie sesión en Redmine como usuario administrativo
- Administración de clics - saber autenticación LDAP
- Haga clic en el nuevo modo de autenticación
- Nombre: TurnKey OpenLDAP
- Host: ldap.turnkey1X.org
- Puerto: 389 (LDAPS no se ha comprobado) Silencio 636 (LDAPS comprobado)
- Base DN: ou=Usuarios,dc=turnkeylinux,dc=org
- En la creación del usuario de la mosca: (Comprobado)
- Login: uid
- Nombre: dadoName
- Apellido: Sn
- Correo electrónico: correo
- Haga clic en guardar
- Prueba de clic
- Cerrar sesión
- Inicie sesión como el usuario creado en OpenLDAP
- Sonríe...