既読のサーバー
OpenLDAP
オープンソースディレクトリサービス
- Debian ベース
- 自動セキュリティ更新
- フリーでオープンソース
OpenLDAPスクリーンショット

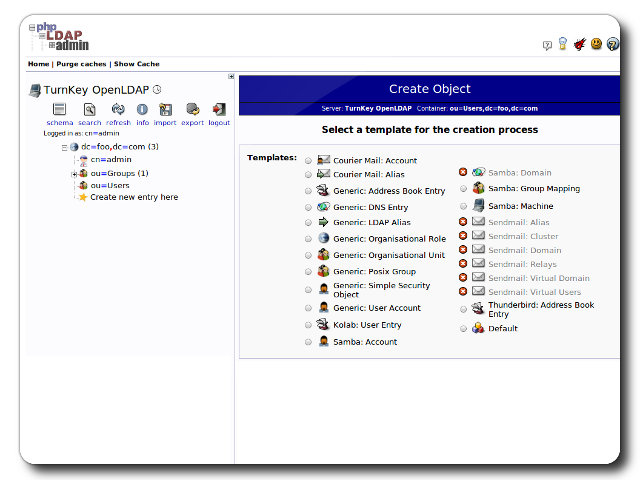
リリース OpenLDAP プロジェクトが開発した「軽量ディレクトリアクセスプロトコル(LDAP)」のオープンソース実装で、堅牢な開発を共同で行う 商用グレード、完全機能、およびオープンソースLDAPスイートのアプリケーションと開発ツール。
このアプライアンスには、すべての標準機能が搭載されています。 名称: TurnKey Coreと、その上部に:
OpenLDAP の設定:
OpenLDAP およびクライアントユーティリティは、Debian のパッケージ管理システムを通じてインストールおよび維持されます。
ドメインと管理者パスワードは、最初の起動時に設定します。
箱からLDAPSのサポート。生成されたCA証明書は、 寸法: /etc/ldap/tls/ca_cert.pem 証明書は再生できます turnkey-regen-ldap-certs の仕様.
ユーザとグループ 組織単位とデフォルト ユーザ名 POSIXグループ。
phpLDAPadminはDebianからインストールされ、WebベースのLDAP管理のためにTLS以上を配信しました。
Webmin LDAP server module.
詳細はこちら OpenLDAP ドキュメント 詳しくはお問い合わせください。
資格情報 (最初の起動時に設定したパスワード)
Webmin, SSH: username ルーティング
OpenLDAP と phpLDAPadmin: 管理者 DN cn=admin,dc=example,dc=com の デフォルトドメインの場合 例:com
ブラウザから実行
電圧: 19.0
V 18.1 の
使用法の細部及び管理のための記録
- OpenLDAP: デフォルトドメイン 例:com
デフォルトパスワードなし: セキュリティー上の理由で、デフォルトパスワードはありません。パスワードは、すべて設定されます。 システム初期化 タイム。
無視する SSL ブラウザ警告: ブラウザは、自己署名されたSSL証明書は好きではありませんが、これは自動生成できる唯一の種類です。ドメインを設定している場合は、 Confconsole アドバンストメニュー無料で生成できます エントリーSSL/TLSの証明書をエンシプしましょう.
コンテンツ - ブラウザをいずれかに置く:
- 名称: http://12.34.56.789/ - 暗号化されていないので、ブラウザの警告はありません
- 名称: https://12.34.56.789/ - 自己署名されたSSLの証明書と暗号化される
注意: いくつかのアプライアンスオート直接 httpをhttpsに.
データベース管理のユーザー名:
- 管理者; MySQL のユーザ名としてログイン 管理者:
名称: https://12.34.56.789:12322/ - 管理者データベース管理ウェブアプリ
- MySQLコマンドラインツール。 次のようにログイン ルーティング (パスワード不要):
$ mysql --user root
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql>
OSシステム管理のユーザー名:
サインイン ルーティング 上記以外の場合 AWS の市場 ユーザ名を使う 管理者.
- ブラウザを指す:
- 寸法: https://12.34.56.789:12321/ - システム制御パネル
- 寸法: https://12.34.56.789:12320/ - Web ベースのコマンドライン端末
- SSHクライアントでログイン:
ssh root@12.34.56.789
AWSの市場のための特別な箱:
ssh admin@12.34.56.789
* 有効なIPまたはホスト名で12.34.56.789を置き換えます。
ドキュメント
OpenLDAPとOpenLDAPに関する情報 TurnKey Linux OpenLDAP アプライアンス.
OpenLDAP の config の
これらのリソースは、v14.2で動作確認済みで、 TurnKey OpenLDAP アプライアンス. うまくいけば、v15.x/v16.x にも関連性が残っています。
OpenLDAP の公式ドキュメント:
逆グループメンバーシップメンテナンス
マールテン・デ・ペペのブログ:
OpenLDAP で MemberOf を有効にする方法
OpenLDAP の他の アプライアンス との統合
[関連性がまだあるかどうかわからない]
Note: 設定の レッド 設定に従って変更する必要があります。
- リリース
- 管理ユーザーとしてphpLDAPadminにログイン
- 新規ユーザーアカウント(PosixAccount)をユーザOUで作成
- 新規アカウントにメール属性を追加
- レッドミン
- 管理者ユーザーとしてRedmineにログイン
- 管理 -> LDAP 認証をクリックします。
- 新規認証モードをクリック
- お名前: TurnKey OpenLDAP のオープン
- ホスト: dap.turnkeylinux.org の
- ポート: 389(LDAPSチェック) || 636 (LDAPS チェック)
- ベース DN: ou=Users,dc=turnkeylinux、dc=org
- フライユーザー作成: (チェック)
- ログイン: ユダヤ
- お名前: お名前(名)
- お名前: サインイン
- 電子メール: 電子メール
- 保存をクリック
- クリックテスト
- ログアウト
- OpenLDAP で作成したユーザとしてログイン
- 笑顔で...