准备使用服务器
OpenLDAP
开源目录服务
- 以 Debian 为基础
- 自动更新安全性
- 自由开源
OpenLDAP 截图
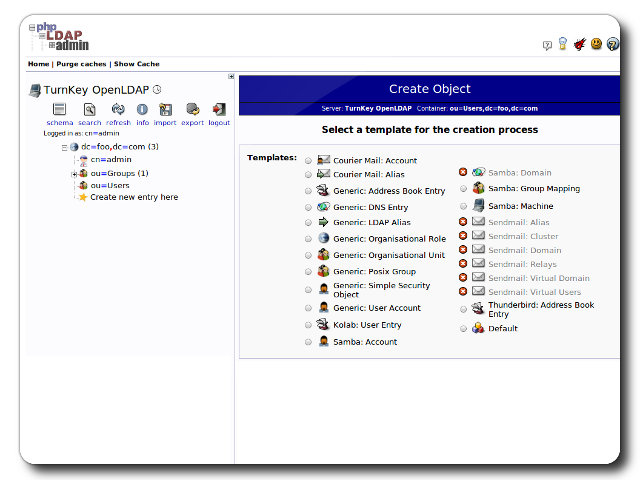

OpenLDAP 打开LDAP 是一个开源执行 OpenLDAP项目开发的轻量级目录访问协议(LDAP),这是开发一个强力的, 商业级,功能齐全,以及开源LDAP套件的应用程序和开发工具.
此 应用设备 包含所有标准特性 。 TurnKey Core 密码,此外,
OpenLDAP 配置 :
OpenLDAP及其客户端的公用事业通过Debian的软件包管理系统安装和维护.
LDAP 域名和管理员密码在第一个启动时配置 。
框外的 TLS 支持 LDAPS。生成的 CA 证书可用于 /etc/ldap/tls/ca_cert.pem 密码 证书可以重生成 turnkey- regen- ldap- 证书.
用户和组组组织单位加默认 用户 POSIX组.
phpLDAPadmin从Debian安装,服务于TLS以上,用于网络LDAP管理.
Webmin LDAP server module.
见 OpenLDAP 文档 详细情况。
全权证书 (密码设定在第一靴子)
Webmin, SSH: username 根号
OpenLDAP和phpLDAPadmin:管理员 DN cn=admin,dc=示例,dc=com 互联网档案馆的存檔,存档日期2013-03-02. 默认域 例.com 数据
从浏览器中运行
5 组 18.1
行政使用详情和登录
- OpenLDAP: 默认域 例.com 数据
没有默认密码:出于安全原因,没有默认密码。所有密码都设置在 系统初始化 时间
忽略 SSL 浏览器警告:浏览器不喜欢自签名的 SSL 证书, 但这是唯一可以自动生成的证书。 如果您配置了域, 然后通过 Confconsole 高级菜单,可以免费生成 让我们输入 SSL/ TLS 证书.
网页 - 将浏览器对准其中之一:
- http://12.34.56.789/ 密码 - 没有加密,所以没有浏览器警告
- https://12.34.56.789/ 密码 - 加密后自签SSL证书
注:一些 应用设备 自动直接 https 。
数据库管理的用户名:
- 管理员; 登录为 MySQL 用户名 管理员:
https://12.34.56.789:12322/ 密码 - 管理者数据库管理网络应用程序
- MySQL 命令行工具; 登录为 根号 (不需要密码) :
$ mysql --user root
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql>
OS 系统管理用户名:
登录为 根号 除外 AWS市场 使用用户名 管理员.
- 指向浏览器 :
- https://12.34.56.789:12321/ 密码 - 系统控制面板
- https://12.34.56.789:12320/ 密码 - 网络命令行终端
- 登录 SSH 客户端 :
ssh root@12.34.56.789
AWS市场的特殊案例 :
ssh admin@12.34.56.789
* 将12.34.56.789改为有效的IP或主机名称。
文档
与 OpenLDAP 和 TurnKey Linux OpenLDAP 应用设备.
OpenLDAP 配置成员
这些资源已经测试并证实在v14.2上工作。 TurnKey OpenLDAP 应用设备希望它也与v15.x/v16.x有关。
OpenLDAP 官方文件 :
反转组成员维护
玛腾·德·帕佩的博客:
如何启用 OpenLDAP 成员
OpenLDAP 与其他 应用设备 的集成
[未注明日期-不确定是否仍然相关?]!.
注: 设置在 红色 必须根据您的设置来更改 。
- OpenLDAP 打开LDAP
- 登录到phpLDAPadmin 作为行政用户
- 在用户 OU 中创建新的用户账户( Poxio Account)
- 添加邮件属性到新账户
- 红矿
- 登录到红矿作为行政用户
- 单击管理 - > LDAP 认证
- 单击新认证模式
- 名称 : TurnKey 打开LDAP
- 主机 : ldap.turnkeylinux.org (英语).
- 端口 : 389(LDAPS未检查) ______________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________ 636(LDAPS检查)
- 基准DN:ou=用户,数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据: 数据:数据:数据:数据:数据:数据
- 苍蝇用户创建时: (已检查)
- 登录( N) : 用户
- 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 姓: 给定的Name
- 姓 : 编号
- 电子邮件 : 邮件
- 单击保存
- 单击测试
- 注销
- 登录为在 OpenLDAP 中创建的用户
- 笑一个...