
इस्तेमाल के लिए तैयार सर्वर
MySQL
रिलेशनल डाटाबेस मैनेजमेंट सिस्टम
- अपने आप सुरक्षा अपडेटजून 2030 तक Debian समर्थन
- नियंत्रण आपके हाथ मेंअपने हार्डवेयर या क्लाउड पर चलाएँ।
- मुफ़्त और ओपन सोर्सकोड इस्तेमाल करें, जाँचें और अपनी ज़रूरत के अनुसार बदलें।
आपका सर्वर। आपकी पसंद।
AWS पर MySQL चलाएँ
चुनें कि आप इसे कहाँ से सँभालना चाहते हैं।
TurnKey Hub के ज़रिए
TurnKey सर्वर चलाने का सबसे आसान तरीका।
- अपना AWS खाता सुरक्षित रूप से जोड़ेंAWS IAM रोल का इस्तेमाल करके इसे Hub से जोड़ें।
- शुरुआत से ही HTTPS तैयारआपके वेब और एडमिन इंटरफ़ेस के लिए भरोसेमंद प्रमाणपत्र अपने आप सेट अप और नवीनीकृत होते हैं।
- सब कुछ एक जगह से सँभालेंआपके TurnKey सर्वर, बैकअप और डोमेन के लिए एक डैशबोर्ड।
Hub के लॉन्च पेज पर तय की गई SSH कुंजी या पासवर्ड से लॉगिन करें।
AWS Marketplace के ज़रिए
सर्वर का प्रबंधन AWS के अंदर रखें।
- अपने AWS खाते से शुरू करेंलिस्टिंग की सदस्यता लें और अपना इंस्टेंस चुनें।
- सीधे AWS में सँभालेंअपना इंस्टेंस AWS में नियंत्रित करें। शुरू करने के बाद भरोसेमंद HTTPS प्रमाणपत्र कॉन्फ़िगर करें।
- TurnKey की सेवाएँ साथ पाएँस्टैंडर्ड सहायता, बैकअप और माइग्रेशन शामिल हैं। सॉफ़्टवेयर का शुल्क आपके AWS बिल में आता है।
admin के तौर पर SSH से जुड़ें ↗ अपनी EC2 कुंजी से। सेटअप अपने आप शुरू होता है।
MySQL स्क्रीनशॉट
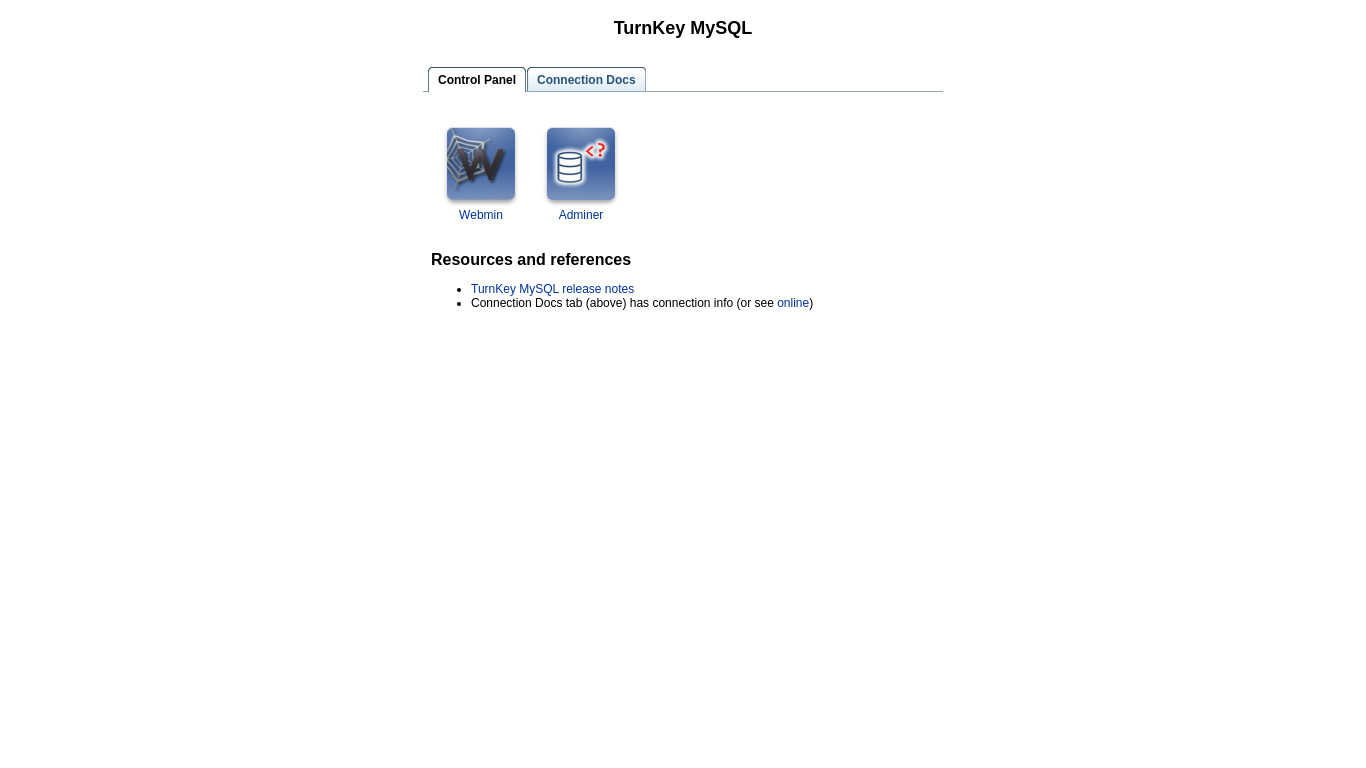
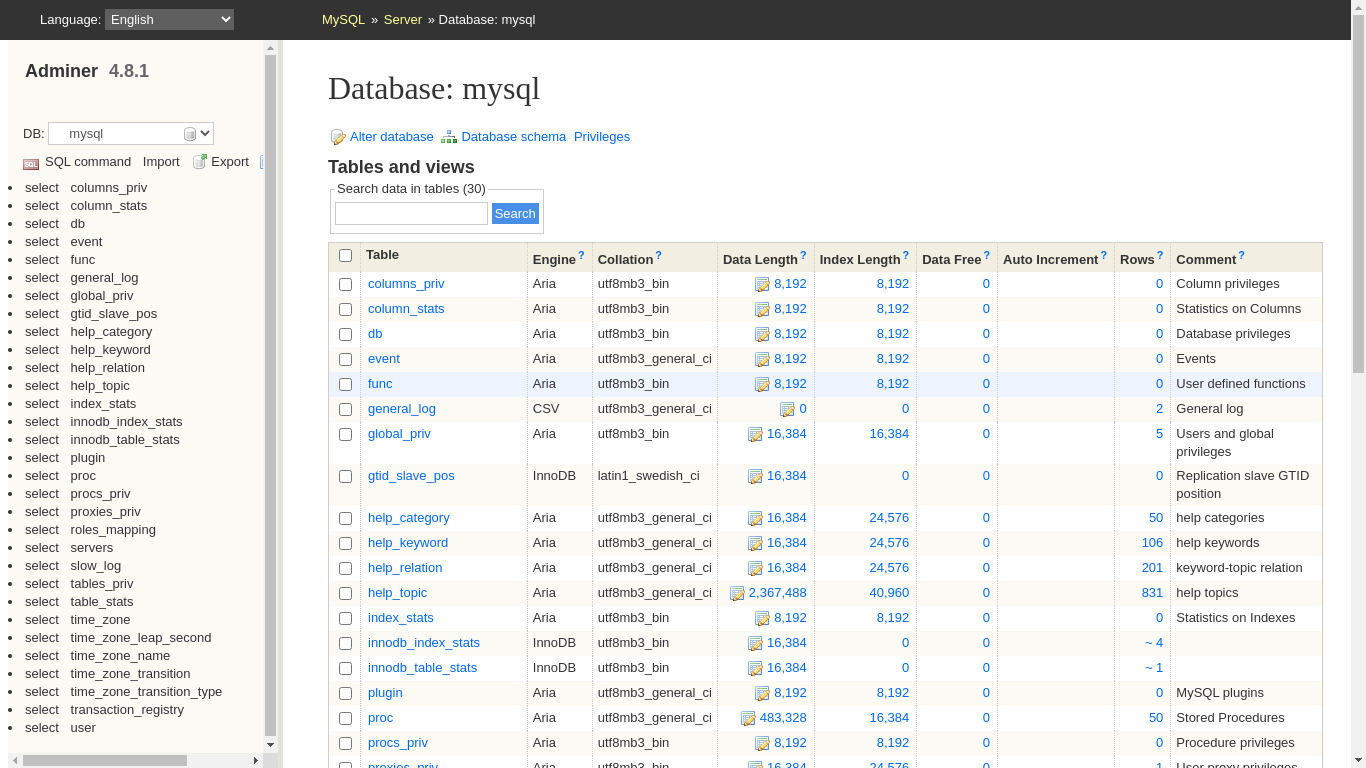
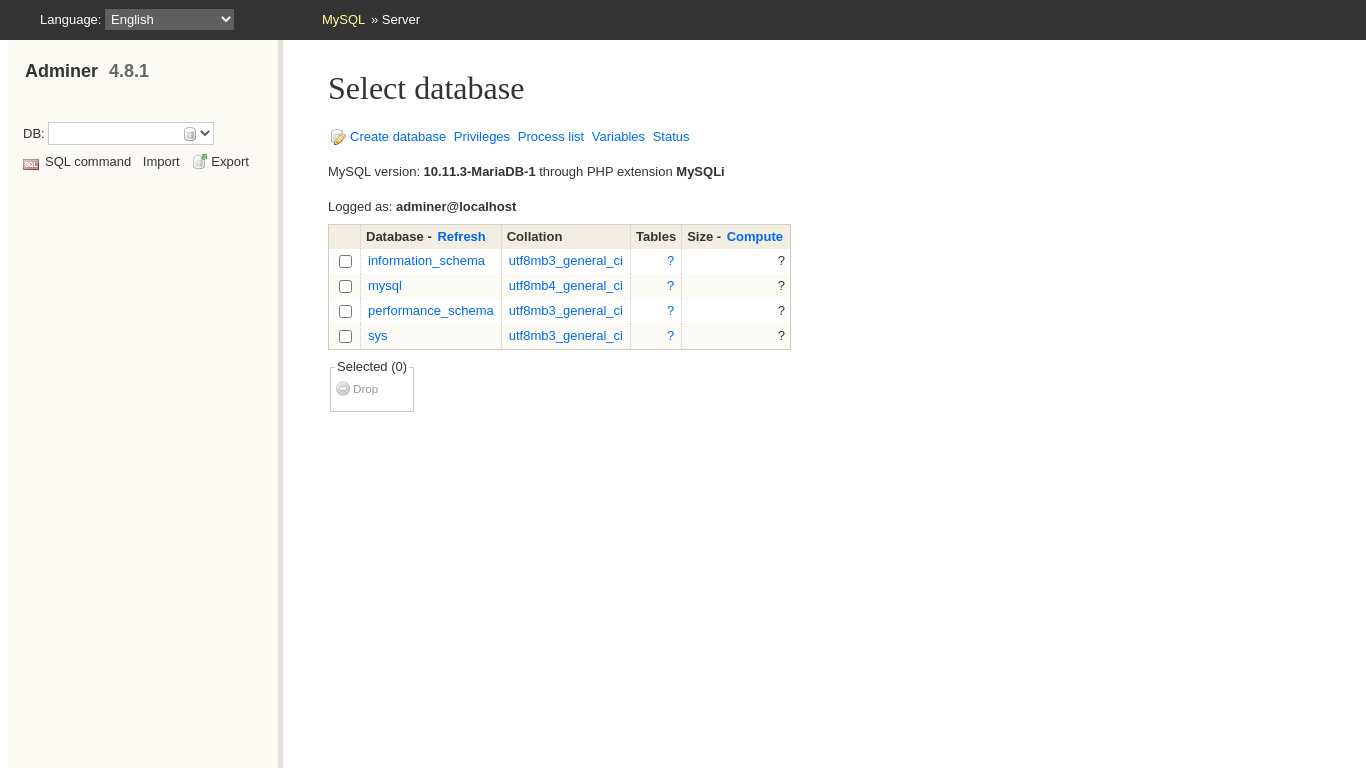
MySQL एक प्रसिद्ध रिलेशनल डेटाबेस मैनेजमेंट सिस्टम (RDBMS) है। यह एक तेज़, स्थिर, मजबूत, उपयोग करने में आसान और वास्तविक बहु-उपयोगकर्ता, बहु-थ्रेडेडेड SQL डेटाबेस सर्वर है।
वास्तव में, यह सर्वर वास्तव में प्रदान करता है MariaDBMariaDB को आम तौर पर माना जाता है MySQL के लिए ड्रॉप-इन प्रतिस्थापनहालांकि, यह करता है कुछ सुविधाएँ यह सीधे MySQL के लिए मानचित्र नहीं है और कोड बेस समय के साथ अलग हो गए हैं। एक सामान्य नियम के रूप में, MySQL से MariaDB तक माइग्रेट करना संभव है, लेकिन अक्सर फिर से वापस जाने के लिए संभव नहीं है।
इस सर्वर में सभी मानक विशेषताएं शामिल हैं TurnKey Coreऔर उस के शीर्ष पर:
MariaDB (MySQL) प्रतिस्थापन
स्थानीय 'root' MariaDB उपयोगकर्ता के लिए सॉकेट प्रमाणीकरण। सुरक्षित और सुविधाजनक। केवल 'root' Linux उपयोगकर्ता से ही एक्सेस करें लेकिन कोई पासवर्ड आवश्यक नहीं है।
वेब कंट्रोल पैनल, जिसमें "क्विक स्टार्ट" डॉक्स शामिल हैं, SSL MySQL कनेक्शन के बारे में जानकारी देने के बारे में जानकारी शामिल है।
व्यवस्थापक MySQL के लिए प्रशासन फ्रंटेंड (पोर्ट 12322 पर सूचीबद्ध - SSL का उपयोग करता है)।
MySQL webmin मॉड्यूल (MariaDB के साथ संगत)।
MySQL ट्यूनर MariaDB ट्यूनिंग और समीक्षा स्क्रिप्ट। अपने संसाधनों और उपयोग के मामले को अनुकूलित करने के लिए अंतर्दृष्टि और सलाह प्रदान करता है।
समर्पित रिमोट MySQL / MariaDB उपयोगकर्ता; 'रिमोट'।
MariaDB ने सभी इंटरफेसों पर पोर्ट 3306 TCP को सुनने के लिए कॉन्फ़िगर किया है। SSL डिफ़ॉल्ट रूप से सक्षम (और आवश्यक)। NOTE: उत्पादन वातावरण में विशिष्ट होस्टों के आने वाले कनेक्शन को सीमित करने की सिफारिश की जाती है:
UPDATE `mysql`.`user` SET `Host` = 'hostname'
WHERE CONVERT( `user`.`Host` USING utf8 ) = '%' AND
CONVERT( `user`.`User` USING utf8 ) = 'remote' LIMIT 1 ;
क्रेडेंशियल (पहले बूट पर सेट किए गए पासवर्ड)
Webmin, SSH, MySQL (केवल अंतिम): उपयोगकर्ता नाम जड़
व्यवस्थापक: उपयोगकर्ता नाम व्यवस्थापक
MySQL (रिमोट): उपयोगकर्ता नाम दूर
ब्राउज़र से भागो
V 19.0
V 18.1
उपयोग विवरण और प्रशासन के लिए लॉग इन
कोई डिफ़ॉल्ट पासवर्ड नहींसुरक्षा कारणों के लिए कोई डिफ़ॉल्ट पासवर्ड नहीं है। सभी पासवर्डों पर सेट किए गए हैं। प्रणाली आरंभीकरण समय।
SSL ब्राउज़र चेतावनीब्राउज़र्स स्वयं-signed SSL प्रमाणपत्र पसंद नहीं करते हैं, लेकिन यह एकमात्र ऐसा प्रकार है जिसे स्वचालित रूप से उत्पन्न किया जा सकता है। यदि आपके पास एक डोमेन कॉन्फ़िगर है, तो उसके माध्यम से Confconsole उन्नत मेनू, आप स्वतंत्र उत्पन्न कर सकते हैं Let's Encypt SSL/TLS प्रमाणपत्र.
वेब - अपने ब्राउज़र को या तो इंगित करें:
- http://12.34.56.789/ - एन्क्रिप्ट नहीं किया गया तो कोई ब्राउज़र चेतावनी
- https://12.34.56.789/ - स्वयं-signed SSL प्रमाणपत्र के साथ एन्क्रिप्टेड
नोट: कुछ सर्वर स्वचालित रूप से HTTP को HTTPS पर रीडायरेक्ट करते हैं।
डेटाबेस प्रशासन के लिए उपयोगकर्ता नाम:
- व्यवस्थापक; MySQL उपयोगकर्ता नाम के रूप में लॉगिन करें व्यवस्थापक:
https://12.34.56.789:12322/ व्यवस्थापक डेटाबेस प्रबंधन वेब अनुप्रयोग
- MySQL कमांड लाइन टूल; लॉग इन करें जड़ (कोई पासवर्ड आवश्यक नहीं है):
$ mysql --user root
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mariadb>
- पोर्ट 3306 के माध्यम से रिमोट कनेक्शन; उपयोगकर्ता नाम के रूप में लॉग इन करें दूर/etc/mariadb/certificates में पाए गए प्रमाणपत्र / कुंजी का उपयोग करें - जैसा कि डॉक्स और / या लैंडिंग पेज से "क्विक स्टार्ट" नोट्स में उल्लेख किया गया है।
OS सिस्टम प्रशासन के लिए उपयोगकर्ता नाम:
लॉग इन जड़ छोड़कर AWS बाज़ार जो उपयोगकर्ता नाम का उपयोग करता है व्यवस्थापक.
- अपने ब्राउज़र को इंगित करें:
- https://12.34.56.789:12321/ - सिस्टम कंट्रोल पैनल
- https://12.34.56.789:12320/ वेब आधारित कमांड लाइन टर्मिनल
- SSH क्लाइंट के साथ लॉगिन करें:
ssh root@12.34.56.789
AWS बाज़ार के लिए विशेष मामला:
ssh admin@12.34.56.789
* एक वैध आईपी या होस्टनाम के साथ 12.34.56.789 बदलें।
दस्तावेज़
दूरस्थ रूप से डेटाबेस तक पहुंचना
केवल MySQL सर्वर डिफ़ॉल्ट रूप से DB के लिए दूरस्थ कनेक्शन की अनुमति देता है। हालांकि MySQL के साथ किसी भी सर्वर को दूरस्थ कनेक्शन की अनुमति देने के लिए कॉन्फ़िगर किया जा सकता है। कृपया देखें यहाँ.
InnoDB
InnoDB डिफ़ॉल्ट रूप से सक्षम है।
# mysql -uroot
> show engines;
 MyISAM     | DEFAULT
 InnoDB     | YES
 ...
लेकिन कुछ लोग विरासत और वर्तमान स्थिर (v11.1) TKL सर्वर दोनों में MySQL के साथ InnoDB का उपयोग करके अनुभव की समस्याएं हैं। MySQL यह स्वचालित रूप से अक्षम होने लगता है यदि आपकी InnoDB लॉग फ़ाइलों को भ्रष्ट हो जाता है। जब आप उन्हें हटाते हैं, तो उन्हें फिर से बनाया जाता है, जिससे InnoDB को फिर से शुरू करने की अनुमति मिलती है। लॉग फ़ाइलों को नाम देने और MySQL को पुनः आरंभ करने के लिए:
/etc/init.d/mysql stop
mv /var/lib/mysql/ib_logfile0 /var/lib/mysql/ib_logfile0.bak
mv /var/lib/mysql/ib_logfile1 /var/lib/mysql/ib_logfile1.bak
/etc/init.d/mysql start
लेकिन अगर आप चाहते हैं कि यह आपका डिफ़ॉल्ट स्टोरेज इंजन है तो आपको इसे निर्दिष्ट करना होगा, उदाहरण के लिए:
# cat /etc/mysql/conf.d/storage_engine.cnf
[mysqld]
default-storage-engine = InnoDB

# /etc/init.d/mysql restart

# mysql -uroot
> show engines;
 MyISAM     | ENABLED
 InnoDB     | DEFAULT
 ...