
इस्तेमाल के लिए तैयार सर्वर
Standalone Tomcat
जावा सर्वलेट और JSP प्लेटफार्म
- अपने आप सुरक्षा अपडेटजून 2030 तक Debian समर्थन
- नियंत्रण आपके हाथ मेंअपने हार्डवेयर या क्लाउड पर चलाएँ।
- मुफ़्त और ओपन सोर्सकोड इस्तेमाल करें, जाँचें और अपनी ज़रूरत के अनुसार बदलें।
आपका सर्वर। आपकी पसंद।
AWS पर Standalone Tomcat चलाएँ
चुनें कि आप इसे कहाँ से सँभालना चाहते हैं।
TurnKey Hub के ज़रिए
TurnKey सर्वर चलाने का सबसे आसान तरीका।
- अपना AWS खाता सुरक्षित रूप से जोड़ेंAWS IAM रोल का इस्तेमाल करके इसे Hub से जोड़ें।
- शुरुआत से ही HTTPS तैयारआपके वेब और एडमिन इंटरफ़ेस के लिए भरोसेमंद प्रमाणपत्र अपने आप सेट अप और नवीनीकृत होते हैं।
- सब कुछ एक जगह से सँभालेंआपके TurnKey सर्वर, बैकअप और डोमेन के लिए एक डैशबोर्ड।
Hub के लॉन्च पेज पर तय की गई SSH कुंजी या पासवर्ड से लॉगिन करें।
AWS Marketplace के ज़रिए
सर्वर का प्रबंधन AWS के अंदर रखें।
- अपने AWS खाते से शुरू करेंलिस्टिंग की सदस्यता लें और अपना इंस्टेंस चुनें।
- सीधे AWS में सँभालेंअपना इंस्टेंस AWS में नियंत्रित करें। शुरू करने के बाद भरोसेमंद HTTPS प्रमाणपत्र कॉन्फ़िगर करें।
- TurnKey की सेवाएँ साथ पाएँस्टैंडर्ड सहायता, बैकअप और माइग्रेशन शामिल हैं। सॉफ़्टवेयर का शुल्क आपके AWS बिल में आता है।
admin के तौर पर SSH से जुड़ें ↗ अपनी EC2 कुंजी से। सेटअप अपने आप शुरू होता है।
Standalone Tomcat स्क्रीनशॉट
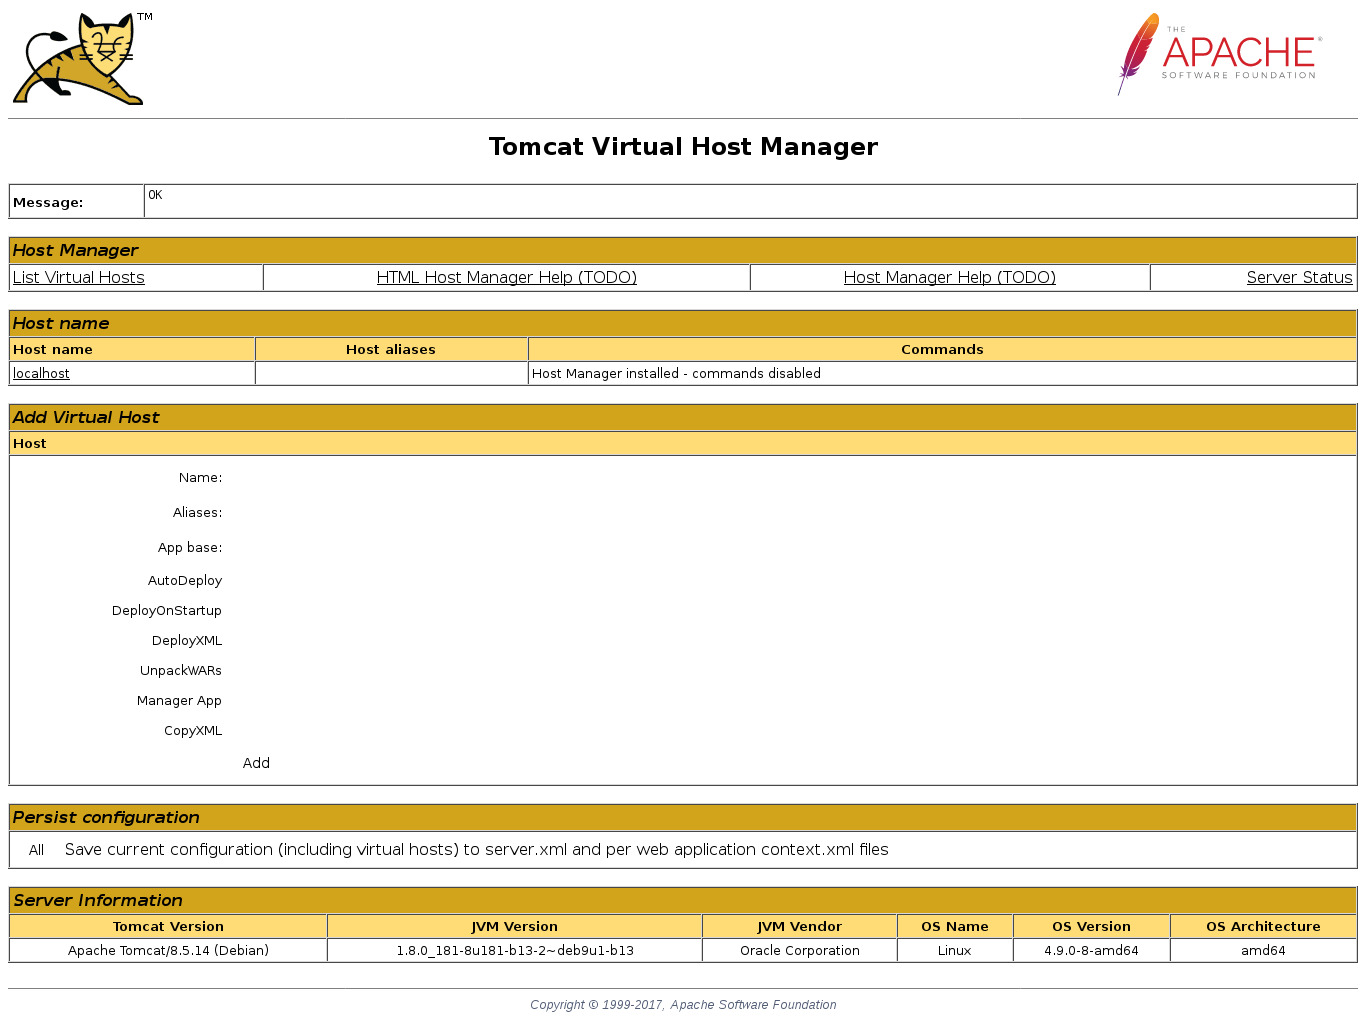
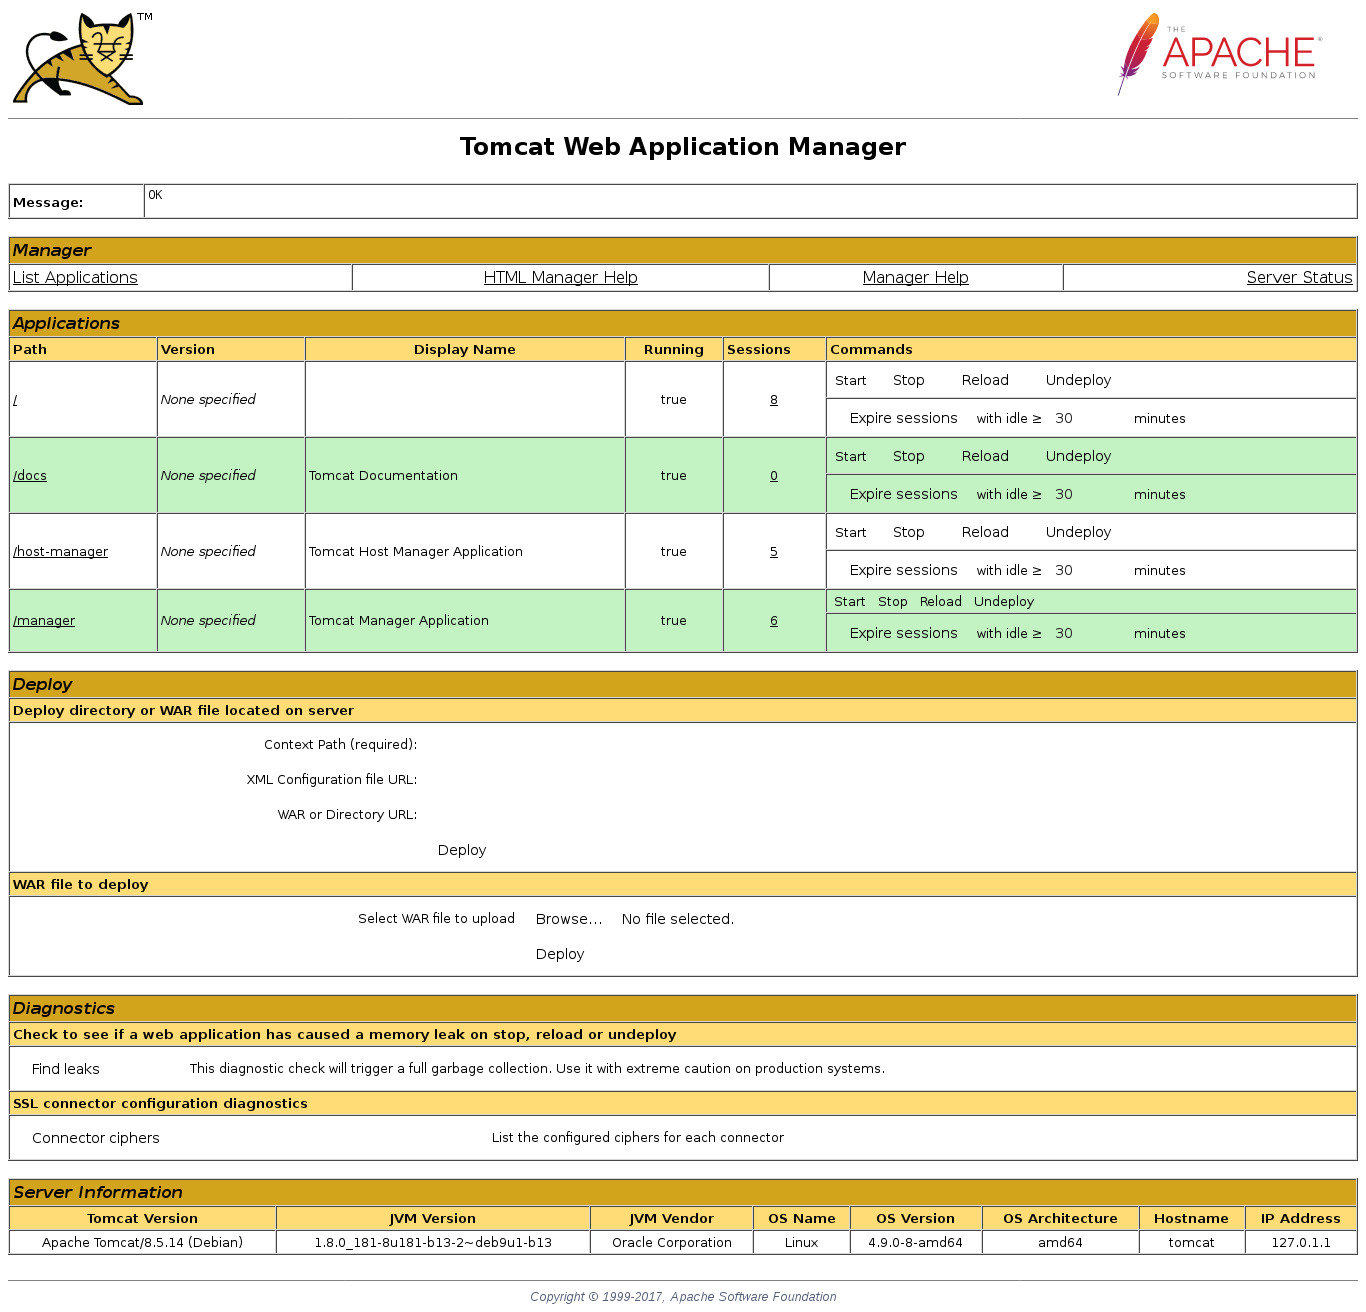
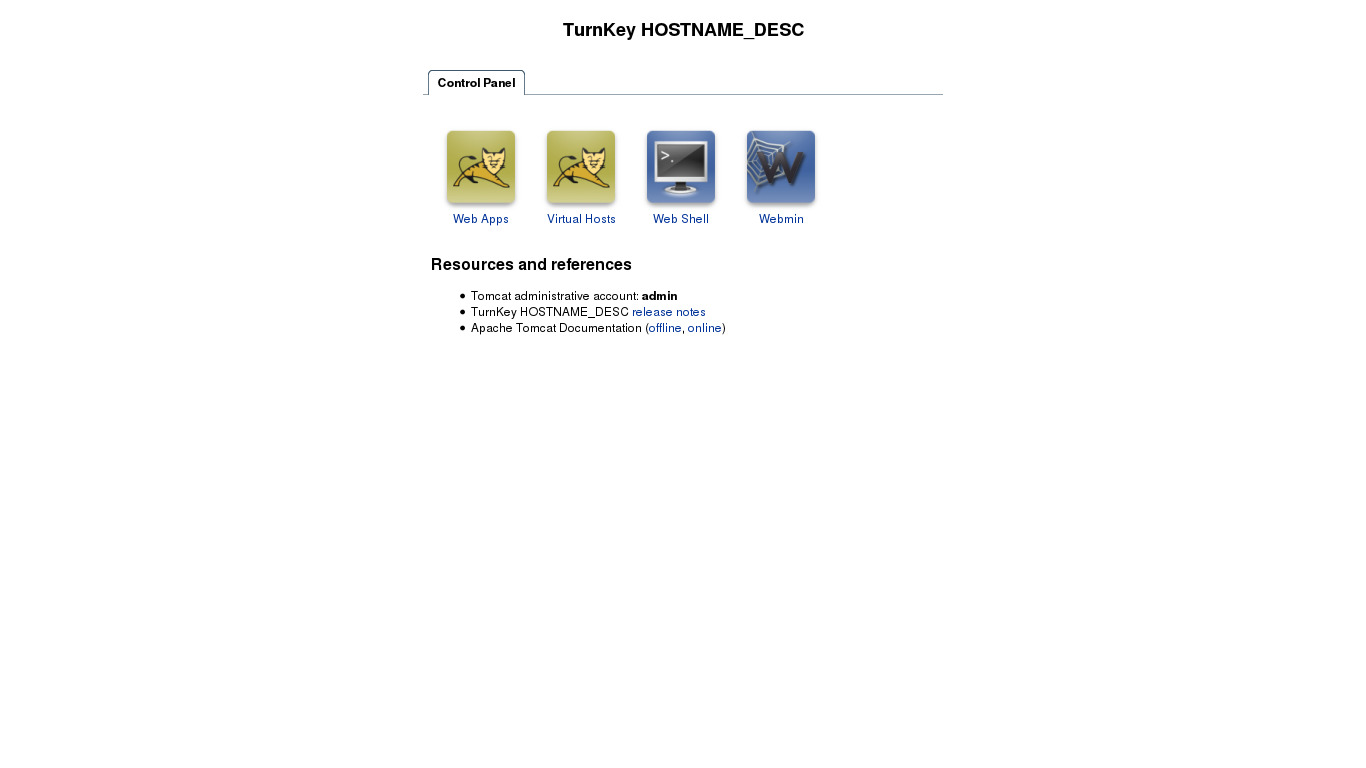
टॉमकैट एक servlet कंटेनर है जो जावा सर्वलेट और जावासर्वर पेज (JSP) विनिर्देशों को लागू करता है, और जावा कोड के लिए "pure जावा" HTTP वेब सर्वर पर्यावरण प्रदान करता है ताकि जावा कोड को चलाने के लिए में टॉमकैट उद्योगों और संगठनों की एक विविध रेंज में कई बड़े पैमाने पर मिशन-महत्वपूर्ण वेब अनुप्रयोगों को शक्ति प्रदान करता है।
यह सर्वर टॉमकैट को एक स्टैंडअलोन एप्लिकेशन सर्वर के रूप में कॉन्फ़िगर करता है (जो कि बाहरी वेब सर्वर के बिना है)। Apache सर्वर पर टॉमकैट पूरी तरह से फीचर्ड वेब सर्वर की आवश्यकता वाले एकीकरण के लिए भी उपलब्ध है।
इस सर्वर में सभी मानक विशेषताएं शामिल हैं TurnKey Coreऔर उस के शीर्ष पर:
टॉमकैट विन्यास:
Tortilla 10.1 Debian पैकेज प्रबंधन से स्थापित है।
Debian से OpenJDK 21 जावा रनटाइम का उपयोग करना।
/var/lib/tomcat10/webapps. में वेब अनुप्रयोग
TurnKey वेब कंट्रोल पैनल शामिल है।
Tocat व्यवस्थापक / प्रबंधक भूमिकाओं और व्यवस्थापक उपयोगकर्ता बनाया गया।
/manager/html में टॉमकैट मैनेजर और /host-manager/html. में वर्चुअल होस्ट मैनेजर
सीधे 80 पोर्ट करने के लिए टॉमकैट HTTP कनेक्टर को बांधता है (डिफ़ॉल्ट: 8080)।
सीधे 443 पोर्ट करने के लिए टॉमकैट SSL इंटरफ़ेस को बांधता है (डिफ़ॉल्ट: 8443)।
पोर्ट 8009 (सुरक्षा) पर अक्षम AJP कनेक्टर।
टॉमकैट और जावा पर्यावरण चर विन्यास प्रणाली चौड़ी।
MariaDB, MySQL-संगत डेटाबेस सर्वर शामिल है।
SSL बॉक्स से बाहर समर्थन करते हैं।
पोस्टफिक्स MTA (स्थानीय होस्ट के लिए बाध्य) वेब अनुप्रयोगों से ईमेल भेजने की अनुमति देने के लिए (जैसे पासवर्ड वसूली)।
क्रेडेंशियल (पहले बूट पर सेट किए गए पासवर्ड)
Webmin, SSH, MariaDB: username जड़
टॉमकैट प्रशासन अनुप्रयोग: उपयोगकर्ता नाम व्यवस्थापक
ब्राउज़र से भागो
V 19.0
V 18.0
उपयोग विवरण और प्रशासन के लिए लॉग इन
कोई डिफ़ॉल्ट पासवर्ड नहींसुरक्षा कारणों के लिए कोई डिफ़ॉल्ट पासवर्ड नहीं है। सभी पासवर्डों पर सेट किए गए हैं। प्रणाली आरंभीकरण समय।
SSL ब्राउज़र चेतावनीब्राउज़रों को स्वयं-सिग्न SSL प्रमाणपत्र पसंद नहीं है, लेकिन यह एकमात्र ऐसा प्रकार है जिसे व्यावसायिक प्रमाणपत्र प्राधिकरण का भुगतान किए बिना स्वचालित रूप से उत्पन्न किया जा सकता है।
Tomcat प्रशासन अनुप्रयोगों के लिए उपयोगकर्ता नाम:
लॉग इन करें व्यवस्थापक
वेब - अपने ब्राउज़र को या तो इंगित करें:
- http://12.34.56.789/ - एन्क्रिप्ट नहीं किया गया तो कोई ब्राउज़र चेतावनी
- https://12.34.56.789/ - स्वयं-signed SSL प्रमाणपत्र के साथ एन्क्रिप्टेड
डेटाबेस प्रशासन के लिए उपयोगकर्ता नाम:
MySQL उपयोगकर्ता नाम के रूप में लॉगिन करें जड़ पर
- https://12.34.56.789:12322/ व्यवस्थापक डेटाबेस प्रबंधन वेब अनुप्रयोग
- MySQL कमांड लाइन टूल:
$ mysql --user root --password
Enter password:
Welcome to the MySQL monitor.  Commands end with ; or \g.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql>
OS सिस्टम प्रशासन के लिए उपयोगकर्ता नाम:
लॉग इन जड़ छोड़कर AWS बाज़ार जो उपयोगकर्ता नाम का उपयोग करता है व्यवस्थापक.
- अपने ब्राउज़र को इंगित करें:
- https://12.34.56.789:12321/ - सिस्टम कंट्रोल पैनल
- https://12.34.56.789:12320/ वेब आधारित कमांड लाइन टर्मिनल
- SSH क्लाइंट के साथ लॉगिन करें:
ssh root@12.34.56.789
AWS बाज़ार के लिए विशेष मामला:
ssh admin@12.34.56.789
* एक वैध आईपी या होस्टनाम के साथ 12.34.56.789 बदलें।