
इस्तेमाल के लिए तैयार सर्वर
OpenVPN Community Edition
जहाँ भी आप काम करते हैं, अपने नेटवर्क तक सुरक्षित पहुंच।
- अपने आप सुरक्षा अपडेटजून 2030 तक Debian समर्थन
- नियंत्रण आपके हाथ मेंअपने हार्डवेयर या क्लाउड पर चलाएँ।
- मुफ़्त और ओपन सोर्सकोड इस्तेमाल करें, जाँचें और अपनी ज़रूरत के अनुसार बदलें।
आपका सर्वर। आपकी पसंद।
AWS पर OpenVPN Community Edition चलाएँ
चुनें कि आप इसे कहाँ से सँभालना चाहते हैं।
TurnKey Hub के ज़रिए
TurnKey सर्वर चलाने का सबसे आसान तरीका।
- अपना AWS खाता सुरक्षित रूप से जोड़ेंAWS IAM रोल का इस्तेमाल करके इसे Hub से जोड़ें।
- शुरुआत से ही HTTPS तैयारआपके वेब और एडमिन इंटरफ़ेस के लिए भरोसेमंद प्रमाणपत्र अपने आप सेट अप और नवीनीकृत होते हैं।
- सब कुछ एक जगह से सँभालेंआपके TurnKey सर्वर, बैकअप और डोमेन के लिए एक डैशबोर्ड।
Hub के लॉन्च पेज पर तय की गई SSH कुंजी या पासवर्ड से लॉगिन करें।
AWS Marketplace के ज़रिए
सर्वर का प्रबंधन AWS के अंदर रखें।
- अपने AWS खाते से शुरू करेंलिस्टिंग की सदस्यता लें और अपना इंस्टेंस चुनें।
- सीधे AWS में सँभालेंअपना इंस्टेंस AWS में नियंत्रित करें। शुरू करने के बाद भरोसेमंद HTTPS प्रमाणपत्र कॉन्फ़िगर करें।
- TurnKey की सेवाएँ साथ पाएँस्टैंडर्ड सहायता, बैकअप और माइग्रेशन शामिल हैं। सॉफ़्टवेयर का शुल्क आपके AWS बिल में आता है।
admin के तौर पर SSH से जुड़ें ↗ अपनी EC2 कुंजी से। सेटअप अपने आप शुरू होता है।
OpenVPN Community Edition स्क्रीनशॉट

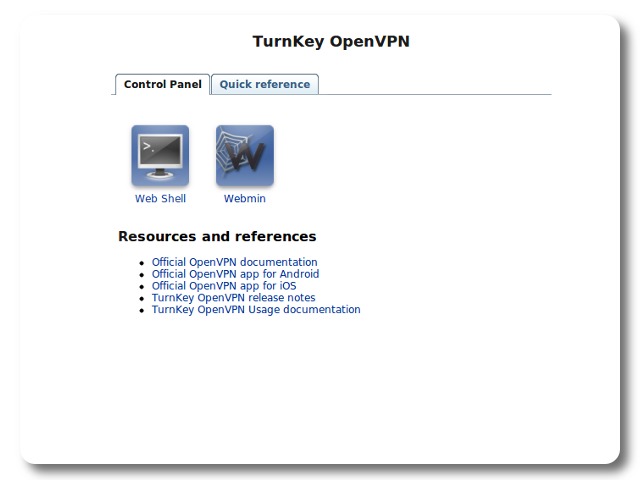
Give your team secure access to your private network from anywhere. Connect separate office networks, reach resources in your Amazon VPC, or protect traffic on public Wi-Fi with a VPN you control. TurnKey packages OpenVPN Community Edition with guided setup and tools for creating and sharing connection profiles, so you can get connected with less manual configuration.
इस सर्वर में सभी मानक विशेषताएं शामिल हैं TurnKey Coreऔर उस के शीर्ष पर:
OpenVPN विन्यास:
प्रारंभिकीकरण हुक सामान्य OpenVPN तैनाती जैसे "साइट-टू-साइट" सर्वर या क्लाइंट और गेटवे प्रोफाइल को कॉन्फ़िगर करने के लिए।
सभी प्रोफाइल प्रमाणीकरण और कुंजी विनिमय के लिए SSL / TLS प्रमाणपत्र का समर्थन करते हैं।
सर्वर और गेटवे तैनाती में ग्राहकों को जोड़ने, सभी आवश्यक कुंजी और प्रमाणपत्र उत्पन्न करने के लिए एक सुविधा स्क्रिप्ट शामिल है, साथ ही ग्राहकों के लिए आसानी से एक एकीकृत ओवीपीएन प्रोफ़ाइल भी शामिल है। VPN से कनेक्ट करें।
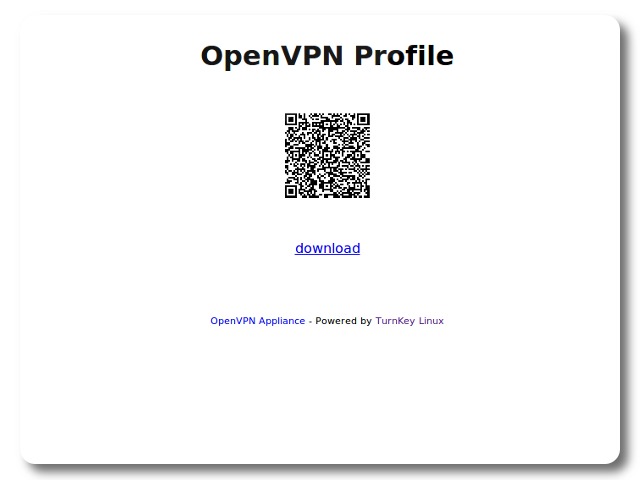
obfuscated HTTPS urls की उम्मीद ग्राहकों के लिए अपनी प्रोफाइल डाउनलोड करने के लिए बनाया जा सकता है (विशेष रूप से मोबाइल उपकरणों के साथ एक QR कोड स्कैनर का उपयोग कर उपयोगी).
सर्वर प्रोफ़ाइल एक निजी सबनेट कॉन्फ़िगरेशन का समर्थन करता है, जिससे ग्राहकों को OpenVPN सर्वर के पीछे सर्वर तक पहुंचने में सक्षम बनाया जा सकता है।
प्रवेश द्वार प्रोफ़ाइल ग्राहकों को VPN के माध्यम से अपने सभी यातायात सुरंगों से जोड़ने का विन्यास करती है।
जब क्लाइंट को सर्वर या गेटवे तैनाती में जोड़ते हैं, तो एक वैकल्पिक पैरामीटर को VPN से कनेक्ट करने के लिए क्लाइंट के पीछे एक सबनेट पर कंप्यूटर को सक्षम करने के लिए दिया जा सकता है।
अतिरिक्त सुरक्षा के लिए, OpenVPN को विशेषाधिकार छोड़ने के लिए कॉन्फ़िगर किया गया है, CRL को समर्पित एक chroot जेल में चला जाता है, और HMAC के हस्ताक्षर सत्यापन के खिलाफ सुरक्षा के लिए tls-auth का उपयोग करता है attacks, port flooding, port scanning and buffer overflow vulnerabilities in the SSL/TLS implementation.
देखें प्रयोग प्रलेखन इसके अलावा, अमेज़न VPC नोट्स और क्लाउडफ़ॉर्मेशन टेम्पलेट सहित अधिक जानकारी के लिए।
नोटOpenVPN OpenVPN Inc. का एक पंजीकृत ट्रेडमार्क है, न तो TurnKey Linux और न ही यह सॉफ्टवेयर सर्वर OpenVPN Inc. द्वारा संबद्ध या समर्थन प्राप्त है।
समयक्षेत्र के गलतफहमी के कारण संभावित मुद्दों
कुछ VPN क्लाइंट एप्लिकेशन स्थानीय समय में प्रमाण पत्र टाइमटाम्प्स की उम्मीद करते हैं। हालांकि, डिफ़ॉल्ट रूप से TurnKey सर्वर UTC समय का उपयोग करते हैं।
यह प्रमाण पत्र के निर्माण का नेतृत्व कर सकता है, जो स्थानीय समय के अनुसार अभी तक वैध नहीं है। इन परिस्थितियों के तहत कनेक्शन विफल हो जाएगा।
इससे बचने के लिए, कृपया आगे विन्यास से पहले अपने TurnKey OpenVPN सर्वर के लिए टाइमज़ोन सेट करें। ऐसा करने के लिए कि कमांडलाइन के माध्यम से:
dpkg-reconfigure tzdata
आगे की जानकारी के लिए समय क्षेत्र निर्धारित करें, कृपया देखें यह TurnKey ब्लॉग पोस्ट।
क्रेडेंशियल (पहले बूट पर सेट किए गए पासवर्ड)
Webmin, SSH: username जड़
अद्यतन और v19 सत्यापन
OpenVPN सामुदायिक संस्करण, Easy-RSA और iptables Debian 13 Trixie के हस्ताक्षरित भंडार से स्थापित और अद्यतन किए गए हैं। सर्वर किसी तीसरे पक्ष के अनुप्रयोग पैकेज स्रोत को जोड़ता है। केंद्रित v19 निर्माण, फर्स्टबूट, प्रमाणित सुरंग, प्रवेश द्वार डेटा-पैथ, पुनरारंभ और गैर-सुधार अद्यतनकर्ता जांच में मैप किया जाता है v19 परीक्षण नोट्स.
ब्राउज़र से भागो
V 19.0
V 18.1
उपयोग विवरण और प्रशासन के लिए लॉग इन
कोई डिफ़ॉल्ट पासवर्ड नहींसुरक्षा कारणों के लिए कोई डिफ़ॉल्ट पासवर्ड नहीं है। सभी पासवर्डों पर सेट किए गए हैं। प्रणाली आरंभीकरण समय।
SSL ब्राउज़र चेतावनीब्राउज़र्स स्वयं-signed SSL प्रमाणपत्र पसंद नहीं करते हैं, लेकिन यह एकमात्र ऐसा प्रकार है जिसे स्वचालित रूप से उत्पन्न किया जा सकता है। यदि आपके पास एक डोमेन कॉन्फ़िगर है, तो उसके माध्यम से Confconsole उन्नत मेनू, आप स्वतंत्र उत्पन्न कर सकते हैं Let's Encypt SSL/TLS प्रमाणपत्र.
वेब - अपने ब्राउज़र को या तो इंगित करें:
- http://12.34.56.789/ - एन्क्रिप्ट नहीं किया गया तो कोई ब्राउज़र चेतावनी
- https://12.34.56.789/ - स्वयं-signed SSL प्रमाणपत्र के साथ एन्क्रिप्टेड
OS सिस्टम प्रशासन के लिए उपयोगकर्ता नाम:
लॉग इन जड़ छोड़कर AWS बाज़ार जो उपयोगकर्ता नाम का उपयोग करता है व्यवस्थापक.
- अपने ब्राउज़र को इंगित करें:
- https://12.34.56.789:12321/ - सिस्टम कंट्रोल पैनल
- https://12.34.56.789:12320/ वेब आधारित कमांड लाइन टर्मिनल
- SSH क्लाइंट के साथ लॉगिन करें:
ssh root@12.34.56.789
AWS बाज़ार के लिए विशेष मामला:
ssh admin@12.34.56.789
* एक वैध आईपी या होस्टनाम के साथ 12.34.56.789 बदलें।
दस्तावेज़
मूल्य के लिंक:
- TKL OpenVPN अनुप्रयोग पृष्ठ (or) GitHub)
-
TurnKey Linux OpenVPN अनुप्रयोग-विशिष्ट डॉक्स:
- README
- साइट-टू-साइट (कार्यालय से Amazon VPC)
- गेटवे (सुरक्षा इंटरनेट एक्सेस)
कंटेनर विन्यास विचार
यदि आपके OpenVPN सर्वर या क्लाइंट त्रुटियों के साथ विफल हो रहा है:
ERROR: Cannot open TUN/TAP dev /dev/net/tun: No such file or directory
आप शायद tun0 इंटरफ़ेस को याद कर रहे हैं, जो आपके एन्क्रिप्टेड सुरंग के लिए नेटवर्क इंटरफेस है। यह देखने के लिए कि क्या आप अपनी VPN सेवा शुरू करने में सक्षम हैं, इन चरणों को आज़माएं:
service openvpn stop
mkdir /dev/net
mknod /dev/net/tun c 10 200
chmod 666 /dev/net/tun
service openvpn start
यदि आपका OpenVPN सर्वर सफलतापूर्वक शुरू होता है, तो आप बूट समय पर tun0 इंटरफेस बनाने के लिए एक स्टार्टअप स्क्रिप्ट जोड़ सकते हैं:
#! /bin/sh
# Script originally developed by Wolfgang
### BEGIN INIT INFO
# Provides:          tun
# Required-Start:    $network
# Required-Stop:     $openvpn
# Default-Start:     S 1 2
# Default-Stop:      0 6
# Short-Description: Make a tun device.
# Description:       Create a tundev for openvpn
### END INIT INFO

# Aktionen
case "$1" in
    start)
        mkdir /dev/net
        mknod /dev/net/tun c 10 200
        chmod 666 /dev/net/tun
        ;;
    stop)
फिर बूट समय पर स्क्रिप्ट को सक्रिय करें:
chmod 755 /etc/init.d/tun
update-rc.d tun defaults
सुनिश्चित करें कि आपका VPN सेवा ठीक से शुरू हो जाए, अपने कंटेनर को पुनः आरंभ करना सुनिश्चित करें।
OpenVPN क्लाइंट एक रूटर के रूप में
नेटवर्क यातायात मार्ग करने के लिए आप अपने Turnkey Linux OpenVPN सर्वर को ओपन वीपीएन सर्वर या गेटवे से कनेक्ट करने के लिए चाहते हैं। Example uses might be a Site-to-Site VPN where the remote site (client) connects to the central office (server), or when securing the traffic of another host, such as a Turnkey Linux टोरेंट सर्वर.
किसी भी मामले में, आपको पहले अपने ग्राहक को स्थापित करने की आवश्यकता होगी। आप इसे /etc/openvpn: में एक .conf फ़ाइल में क्लाइंट.ovpn फ़ाइल को कॉपी करके करते हैं
cp /root/client.ovpn /etc/openvpn/client.conf
फिर आप यह सुनिश्चित करना चाहते हैं कि OpenVPN सर्वर सफलतापूर्वक शुरू हो रहा है:
openvpn --config /etc/openvpn/client.conf
अब आपको यह सुनिश्चित करने की आवश्यकता है कि OpenVPN ओपन वीपीएन कॉन्फ़िगरेशन फ़ाइल को संपादित करके सर्वर बूट्स को शुरू करने और "client" ऑटोस्टार्ट प्रविष्टि को उजागर करके अपने क्लाइंट कनेक्शन को शुरू कर देता है:
nano /etc/default/openvpn
AUTOSTART="client"
ध्यान दें कि "AUTOSTART" मान को /etc/openvpn.conf फ़ाइल के नाम से मिलान करना चाहिए, बिना अंत में ".conf" के। यदि आपकी .ovpn फ़ाइल का एक अलग नाम है, जैसे "user1.conf" आपको AUTOSTART="user1" के मूल्य को बदलना होगा।
अंत में, आपको IPTables का उपयोग करके eth0 और tun0 इंटरफ़ेस के बीच रूटिंग सक्षम करने की आवश्यकता है:
iptables -A FORWARD -o tun0 -i eth0 -s 192.168.1.0/24 -m conntrack --ctstate NEW -j ACCEPT
iptables -A FORWARD -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
iptables -A POSTROUTING -t nat -j MASQUERADE
ध्यान दें कि आपको अपने स्थानीय नेटवर्क के आईपी और सबनेट के साथ "192.168.1.0/24" को बदलने की आवश्यकता होगी।
इस बिंदु पर, आपको अपने रूटिंग को किसी अन्य कंप्यूटर के साथ परीक्षण करने में सक्षम होना चाहिए। आपको एक डिफ़ॉल्ट गेटवे के साथ एक आईपी पता स्थापित करना होगा जो आपके Turnkey Linux OpenVPN सर्वर का स्थिर आईपी पता है। फिर आप एक ऐसी वेबसाइट पर पहुंच सकते हैं जो आपके IP को आपके ISP सर्वर के बजाय अपने VPN सर्वर से मेल खाती है।
एक बार जब आपका IPTables नियम काम कर रहे हैं और आपका यातायात रूटिंग है, तो आपको नियमों को एक विशिष्ट फ़ाइल में सहेजने की आवश्यकता है:
iptables-save | tee /etc/iptables.up.rules
फ़ाइल का नाम और पथ महत्वपूर्ण है क्योंकि IPTables नियम पहले से मौजूद हैं और कहा जाता है कि जब /etc/network/interfaces, में नेटवर्किंग शुरू होती है तो नाम को नहीं बदल सकते।
अन्य स्थानों (गैर TKL विशिष्ट) OpenVPN जानकारी प्राप्त करने के लिए:
- Debian Wiki (TKL v14 Debian Jessie पर बनाया गया है)
- आधिकारिक OpenVPN docs (नोट:) Jessie संस्करण 2.3.4 है)